
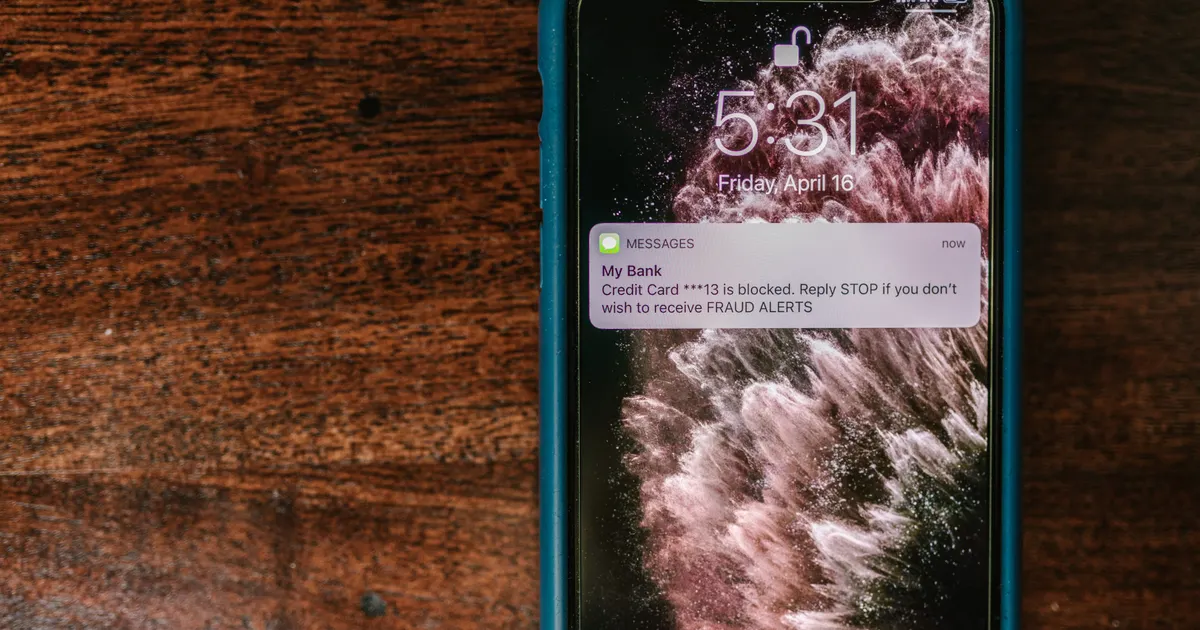
„Пратката ви е задържана“, „Плащането ви е отказано“, „Има подозрителен вход в профила“. Такива съобщения могат да звучат убедително, да използват истинско лого и дори да съдържат част от личните ви данни. Целта обаче често е една: да ви накарат да натиснете линк, да въведете парола или да дадете банкови данни.
Фишингът не разчита само на технически трикове. Той разчита на бързата реакция. Колкото по-притеснен или притиснат се чувствате, толкова по-малко вероятно е да проверите детайлите.


9 признака, че съобщението може да е измама
- Има спешност. „До 30 минути профилът ви ще бъде блокиран“ или „платете веднага“ е класически натиск.
- Иска парола, код или банкова информация. Никога не въвеждайте такива данни през линк в неочаквано съобщение.
- Подателят изглежда познат, но адресът е странен. Името може да е „Bank Security“, а реалният имейл да е случаен низ от букви.
- Линкът не води към официалния домейн. Домейн с една променена буква може визуално да прилича на истинския.
- Получавате фактура или поръчка, която не разпознавате. Това е честа примамка, която цели паника и бързо кликване.
- Има прикачен файл, който не сте очаквали. Архиви, документи и други файлове могат да съдържат вреден код.
- Искат да „потвърдите“ акаунта си чрез линк. Ако съобщението е истинско, можете да отворите приложението или сайта сами, без линка.
- Обещават награда, възстановяване на пари или компенсация. Измамниците често използват примамка, а не само страх.
- Карат ви да пазите разговора в тайна. При по-сложни измами жертвата може да бъде убеждавана да не се консултира с банка, близък или служител.
Най-важното правило: не използвайте линка от съобщението
FTC препоръчва, ако съобщението може да е истинско, да се свържете с компанията чрез телефон, приложение или адрес, които знаете, че са реални. Не използвайте контактите, дадени в самото подозрително съобщение.
Ако например получите SMS от куриер, отворете официалното приложение или напишете адреса на сайта ръчно. Ако „банката“ предупреждава за проблем, обадете се на номера от банковата карта или от официалния сайт.
Как работи фишингът
| Стъпка | Какво прави измамникът |
|---|---|
| 1. Примамка | Изпраща съобщение от името на банка, куриер, магазин или институция |
| 2. Натиск | Създава спешност, страх или обещание за печалба |
| 3. Линк | Отвежда към фалшив сайт или вреден файл |
| 4. Кражба | Опитва да вземе парола, код, карта или достъп до профил |
Какво да направите, ако вече сте натиснали
Самото отваряне на линк не винаги означава, че данните ви са откраднати. Но ако сте въвели парола, сменете я веднага от официалния сайт или приложение. Ако същата парола се използва и другаде, сменете я и там.
При предоставени банкови данни се свържете с банката възможно най-бързо. При изтеглен файл актуализирайте защитния софтуер и направете проверка на устройството.
Защо двуфакторната защита е важна
CISA препоръчва многофакторна автентикация. Тя добавя още една стъпка към паролата — например код от приложение, биометрия или хардуерен ключ. Така открадната парола не е достатъчна сама по себе си за вход.
За най-важните акаунти — имейл, банкиране, облачно хранилище и социални мрежи — допълнителната защита е особено полезна.
Как се променят фишинг съобщенията
Формата се променя, но принципът остава същият. FTC и Microsoft предупреждават, че фишингът може да имитира банки, куриери, онлайн услуги, фактури, предупреждения за профил и други познати сценарии. Затова не се доверявайте на конкретен визуален шаблон: проверявайте подателя, домейна, искането и дали контактът е очакван.
Най-полезно е да запомните поведението: непоискан контакт, изкуствена спешност, искане за чувствителни данни, подозрителен линк или неочакван прикачен файл.
Официални насоки
FTC публикува подробно ръководство как да разпознавате фишинг. CISA препоръчва четири основни стъпки за онлайн сигурност: разпознаване и докладване на фишинг, силни пароли, MFA и редовни софтуерни актуализации в програмата Secure Our World.
В InfoMax вижте още материала за актуализациите по сигурността на Microsoft и технологичните новини в раздел Технологии.
Три проверки преди да натиснете
Първо погледнете реалния адрес на подателя, а не само показаното име. Второ, задръжте курсора върху линка или го прегледайте без да го отваряте и вижте към какъв домейн води. Трето, отворете официалното приложение на банката, куриера или магазина и проверете дали същото предупреждение се вижда и там.
Тези три стъпки отнемат по-малко от минута и премахват най-силното оръжие на измамника – усещането, че трябва да действате веднага.
Често задавани въпроси
Може ли фишингът да дойде от познат номер?
Да. Името или номерът на подателя не са достатъчно доказателство, че съобщението е истинско.
Лошият правопис винаги ли издава измама?
Не. Модерните фишинг съобщения могат да бъдат граматически правилни и визуално професионални.
Какво да направя с подозрителното съобщение?
Не натискайте линкове, докладвайте го като спам или фишинг и го изтрийте след проверка.
Извод
Най-силната защита срещу фишинг е да прекъснете автоматичната реакция. Не натискайте, когато някой ви пришпорва. Отворете официалното приложение, проверете домейна и потвърдете проблема по независим канал. Тази пауза от една минута може да ви спести дни проблеми.
